越境ECでは、商品が国境を越えた瞬間に、リスクの性質そのものが変わります。輸送中の破損は物流の問題ですが、消費者宅での製品事故は外国法上の製品責任になり、顧客データの漏えいは複数国のプライバシー法に接続します。さらに、保険契約そのものが各国の保険業規制の対象になります。本記事では、越境EC事業者が検討すべき保険の種類ごとの補償範囲と典型的な除外、証券の読み方、そして保険では移転しにくいリスクの代替手段までを整理します。なお実際の補償可否は商品名ではなく、証券・Schedule・Definitions・Exclusions等の具体的文言で決まる点を前提としてお読みください。
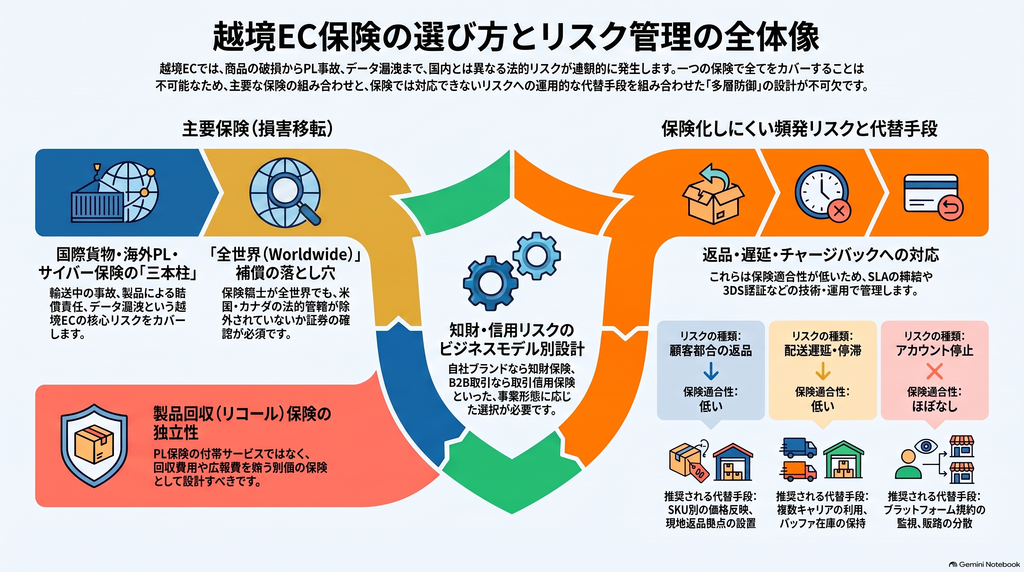
越境ECのリスクは「一つの保険」ではカバーできない
越境ECのリスクは、商品企画 → 決済 → 国際輸送 → 通関 → 現地配送 → 消費者の使用 → 返品・回収 → 苦情・訴訟という連鎖の上で発生します。加えて、顧客・決済・広告・クラウドのデータ処理は全工程を横断します。
重要なのは、同じ一つの事故が複数の保険種目を横断し得るという点です。たとえばリチウムイオン電池を搭載した商品の場合、輸送中の発火による貨物自体の損害は国際貨物保険、消費者宅での火災による第三者損害は海外PL、市場からの回収費用は製品回収保険、購入者への通知がデータ事故を伴えばサイバー保険、という形で分かれる可能性があります。したがって実務の中核は、単一商品の購入ではなく複数保険の組み合わせ設計になります。
越境EC保険の主要7種類と補償範囲
国際貨物保険(Marine Cargo / Transit / Stock Throughput)
輸送中の破損、盗難、紛失、火災、水濡れなどの偶然な物的損害を対象とします。海・空・陸を含む商品が一般的で、輸送と保管を連続して対象にするStock Throughput型もあります。一方で、商品の固有の瑕疵や自然消耗、単なる遅延、通常の価格下落、梱包不良などはICC(A)でも典型的な除外です。保険料は年間輸送額、商品性質、輸送ルート、輸送方法、梱包、事故歴、免責金額などで決まります。仕向地や輸送方法の変更については通知が求められるのが通常です。
海外PL保険(Products Liability / CGL)
販売した商品が原因で第三者に身体障害や財物損壊が生じた場合の損害賠償金と防御費用を対象とします。逆に、自社製品そのものの交換費、通常の品質保証、純粋経済損失、契約で上乗せした責任、回収費用、知財侵害などは、標準PLでは全部または一部が除外されることが多く、特約や別保険が必要になります。保険料は製品の危険度、輸出売上、米国・カナダ向け売上比率、品質管理体制、警告表示の水準などに影響されます。
製品回収(リコール)保険
欠陥や安全上の危険、汚染などによる市場回収に伴う費用を対象とします。回収通知、回収品の輸送・保管・廃棄、交換、危機広報、一定の逸失利益やブランド回復費用まで設計できる商品があります。ただし対象となる「insured event」の定義は商品ごとに幅があり、単なる売れ行き不振や仕様変更、既知欠陥は通常対象外です。回収保険をPL保険の付属サービスと考えないことが重要で、実際に一般賠償責任保険とは別商品として提供されている例が一般的です。
サイバー・プライバシー保険
個人情報漏えい、ランサムウェア、ネットワーク侵害、ECサイト停止、データ消失などに対し、フォレンジック、法律相談、通知、コールセンター、PR、データ復旧、サイバー恐喝、第三者プライバシー責任、規制対応などを提供します。EC事業者が特に確認すべきは、通知費用よりもむしろクラウド依存と復旧の部分です。EC基盤、OMS、WMS、決済会社、3PLのAPIへの依存度が高いため、system business interruption、dependent business interruption、data restoration、PCI関連費用の扱いを個別に確認する必要があります。近年は国家支援型サイバー攻撃に関する除外条項の整備が進んでおり、「ランサムウェア対応」という商品説明だけで判断するのは危険です。
Crime/ソーシャルエンジニアリング保険
BEC(ビジネスメール詐欺)、なりすまし送金、従業員横領、電子資金盗難などを対象とします。注意すべきは、「自ら承認した送金」が computer fraud に該当するかは争点になり得るという点です。専用のsocial engineering特約がない場合のギャップは大きく、通常のカードチャージバックや売掛債権の不良とは切り分けて考える必要があります。
取引信用・輸出信用保険
海外買主の倒産、長期不払い、為替送金制限などの政治リスクによる売掛債権の貸倒れを対象とします。日本ではNEXIの貿易保険制度が代表例です。ただし対象は基本的にB2Bの売掛債権であり、消費者からカードで前払いを受ける純粋なB2C越境ECには適合性が低い点に留意してください。また品質や契約を巡る紛争中の請求については、紛争解決まで支払が行われない扱いが一般的です。
知的財産権保険・Media / E&O
特許、商標、著作権、営業秘密などの侵害主張に対する防御費用や和解・賠償を対象とします。一般PLに含まれるadvertising injury等の補償だけでは、特許や営業秘密、あるいは対象地域が十分でない場合があります。独自ブランドや技術が企業価値の中心である事業者ほど、standalone型の知財保険を検討する価値があります。
「Worldwide」でも安心できない理由:領土と管轄の違い
越境ECで最も危険な誤解は、証券に「Worldwide」と書かれているから米国訴訟も当然カバーされる、と判断することです。Territory(保険の領土)とJurisdiction(法的管轄)は別物であり、全世界を領土としながら米国・カナダで提起された訴訟を除外または別条件とする設計は珍しくありません。
そのため証券は、パンフレットの表現ではなく次の順序で読むのが安全です。
Declarations/Schedule → Insuring Agreement → Definitions → Territory → Jurisdiction → Exclusions → Conditions → Endorsements → Sublimits/Deductibles
さらに、現地法人がなければ現地の保険規制は無関係、とも限りません。保険規制は登記国だけでなくリスクの所在地によって決まる部分があり、国によっては現地保険会社によるlocal policyが原則として求められる領域があります。海外売上が拡大した段階では、日本本社の1枚のWorldwide証券で完結させるより、master policyとlocal admitted policiesを組み合わせた国際プログラムのレビューを検討すべきです。
保険が効かない越境ECリスクと代替手段
保険は低頻度・高損害の偶然なイベントに特に有効です。逆に、頻繁に発生する損失は契約・技術・運用で管理した方が合理的です。
| リスク | 保険適合性 | 推奨する代替・補完手段 |
|---|---|---|
| 顧客都合返品・サイズ違い | 低い | 返品率のSKU別価格反映、寸法・適合情報の充実、現地返品拠点 |
| 配送遅延・港湾混雑 | 低い | 3PL/carrierのSLA、複数carrier、バッファ在庫、拠点分散 |
| 通常のチャージバック | 限定的 | EMV 3DS認証、fraud scoring、proof of delivery、PSPの保証制度 |
| マーケットプレイスのアカウント停止 | ほぼなし | 規約監視、Plan of Action手順、販売チャネル分散 |
| 規制不適合による認証やり直し | ほぼなし | Product compliance matrix、第三者試験機関、EU責任者の設置 |
| 為替レートの変動 | ほぼなし | Forward、options、multi-currency pricing、natural hedge |
特に決済リスクについては、Fraud screening → 3DS認証 → PSP保証 → proof of delivery → chargeback evidence → 最後にCrime/Cyber保険という多層防御の方が、事故の構造に適合しています。
また、契約設計では「責任を負わせた相手に、その責任を履行できる保険を持たせる」ことが要点です。製造委託先に回収費用の全額負担を規定しても、相手が無資力でPL・回収保険もなければ、契約上のindemnityは実質的な回収手段になりません。サプライヤーの責任上限を一律に設定すると、大規模な製品事故に対する求償までcapされるおそれがあるため、身体障害、製品責任、知財侵害、個人情報侵害などは上限の例外とする構成を検討する価値があります。
地域別に注意すべき規制リスク
EUでは、一般製品安全規則(GPSR)が2024年12月13日から適用され、商品の安全性、オンライン販売時の情報提供、域内の責任主体の設置などが越境販売に影響します。米国では、企業が製品の重大な危険を示す情報を得た場合に迅速な報告が求められる制度があり、事故発生を待ってよい建て付けではありません。英国では一定の個人データ侵害について原則72時間以内の通知が問題となるため、サイバー保険は24時間対応窓口と専門家の迅速起用プロセスが実務上重要になります。中国のPIPLは、中国国内の個人に商品・サービスを提供する目的等の場合に域外適用され得ます。オーストラリアにも通知義務を伴うデータ侵害制度があり、製品安全でも自主回収の通知義務が定められています。
いずれの地域でも、保険は事故後の費用や第三者責任を移転できますが、平時のコンプライアンス作業そのものを代替するものではありません。
判例から読み取れる共通点
Bolger v. Amazon.com(2020年、California Court of Appeal)では、一定の取引構造においてマーケットプレイス運営者が流通連鎖に位置付けられ、厳格製品責任の適用が認められました。プラットフォームを利用しているから販売者側の製品責任リスクが消える、というわけではありません。
Medidata Solutions v. Federal Insurance(2018年、第2巡回区)では、なりすましメールによる送金がcomputer fraud補償の対象となり得ると判断された一方、G&G Oil v. Continental Western(2021年、インディアナ州最高裁)ではランサムウェア支払いを巡って事実問題が残るとして差し戻されています。またQuadra Commodities v. XL Insurance(2023年、英国控訴院)では、特定されていないバルク貨物についても被保険利益の存在が認められました。
これらに共通するのは、保険商品のカテゴリー名ではなく、条文の定義と因果関係が支払可否を左右するという点です。FBAや3PLで在庫が混載される越境物流では、誰がどの時点で被保険利益を有するかが貨物事故の論点になり得ます。
優先順位:三層で考える越境EC保険の設計
**第一層(必須性が高い損害移転)**は、国際貨物保険、海外PL、サイバー・プライバシー保険を中核とします。食品、化粧品、電池、電気製品、子供用品など回収コストが大きくなり得るカテゴリーでは、製品回収保険をほぼ独立した主要リスクとして扱うべきです。
**第二層(ビジネスモデル依存)**は、Crime/ソーシャルエンジニアリング、standalone知財保険、取引信用保険、CBIです。B2B卸売主体なら信用保険の価値が高く、独自ブランド型なら知財保険の優先度が上がります。
**第三層(保険化しにくい頻発損失)**は、返品、配送遅延、チャージバック、アカウント停止、為替、認証不備など。これらは契約、SLA、決済インフラ側の保証、技術統制、在庫分散で管理します。
まとめ
越境EC保険の設計は、国内向け企業保険に「海外」を追加する作業ではありません。物が国境を越えるリスク、製品責任が外国法に接続するリスク、データが複数のプライバシー法に接続するリスク、決済がカードネットワークのルールに接続するリスク、そして保険契約自体が各国の保険規制に接続するリスクが同時に生じます。
保険調達の際に最優先で確認すべきは、商品名ではなく、①誰が被保険者か、②どの国で起きた事故か、③どの国の裁判をカバーするか、④何をトリガーとするか、⑤自社商品・回収・知財・サイバー・ソーシャルエンジニアリングの除外がどうなっているか、⑥sublimitと免責、⑦事故通知期限、⑧現地で合法的に保険金を受け取れるか、の8点です。
結論として、「越境EC専用保険」という名称の有無よりも、自社のEC取引フローをリスク単位に分解し、複数の保険の境界に空白がないかを確認することが、保険設計上もっとも重要です。次の検討段階では、自社のSKU構成と主要販売国を起点に、リスクマップと保険証券の対応表を作成することが実務的な出発点になります。
