
はじめに:米国eコマースの「監査強化」は一方向ではない
米国でECビジネスを展開する企業にとって、規制対応は「ポリシーを整える」だけでは足りなくなっています。2023年以降、当局は実際の画面、データフロー、ベンダー契約、インシデント判断の記録が、表明どおりに運用されていたかを検証するようになりました。
ただし、この変化は連邦規制の一方的な強化ではありません。FTCの消費者保護、州のプライバシー執行、SECのサイバー開示、DOJのデータ安全保障規制が並行して進む一方、CFPBの一部規制は後退しています。本記事では、この多極化した規制環境の構造、規制機関ごとの動向、代表的な執行事例、企業が取るべき監査設計、そして今後の見通しを順に整理します。
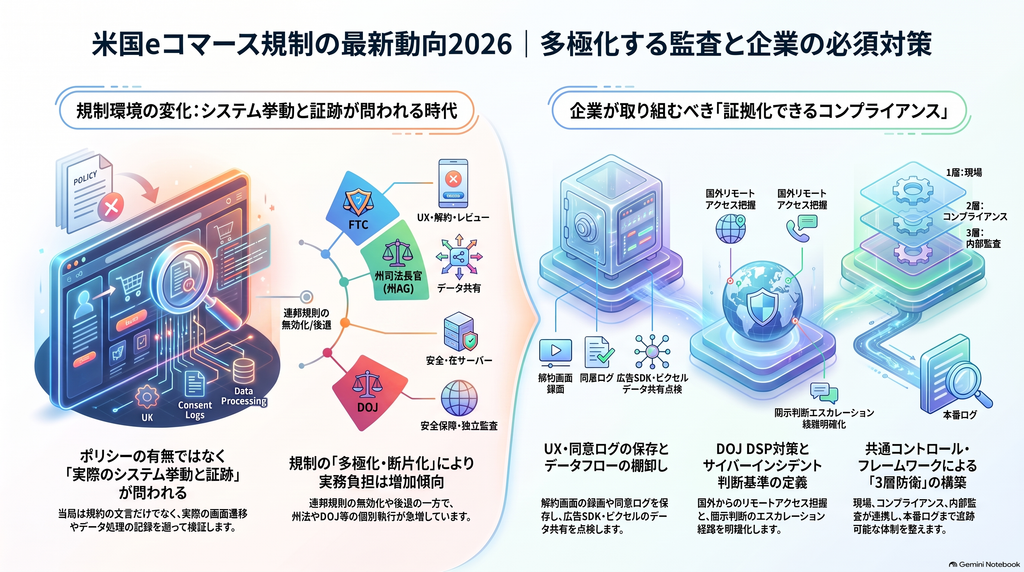
米国eコマース規制の全体像:多極化・断片化する執行
日本とは異なる米国の「監査」の意味
米国のEC分野には、金融機関のような全企業共通の定期立入監査はありません。実際には、FTCや州司法長官(州AG)による民事調査要求(CID)や文書提出要求、訴訟でのディスカバリーが、取引・UX・データ処理を遡って検証する「監査機能」を担っています。
さらに、DOJのData Security Program(DSP)やカリフォルニアの新しいCCPA関連規則のように、一定の企業に独立した監査そのものを求める制度も登場しました。そのため、監査通知が届いてから準備するのでは遅く、日常業務を後から第三者が再構築できる状態にしておくことが、実質的な監査対応になります。
「規則の後退」と「実務負担の増加」が同時に起きている
連邦レベルでは、FTCの包括的なClick-to-Cancel Ruleが2025年に裁判所で無効化され、CFPBもBNPLやデジタル決済アプリに関する規制を後退させました。
一方で、FTCの個別執行、州法、データ安全保障、証券開示の領域では要求が積み上がっています。そのため、企業全体で見たコンプライアンス負担はむしろ増えていると捉えるのが現実的です。
規制機関別に見る最新の執行動向
FTC:ダークパターン・定期購買・レビューへの監視
FTCは消費者保護と競争法の双方を管轄する連邦機関です。象徴的なのがAmazon Prime事件で、同意が不十分な登録や解約の困難化が問題とされ、2025年には大規模な制裁金と消費者返金を伴う和解に至りました。
ここで検証されたのは利用規約の文言ではなく、ボタンの表示、デフォルト選択、解約までのステップ数、社内での認識といったUXそのものです。また、偽レビューやAI生成レビューを対象とするConsumer Reviews and Testimonials Ruleも、マーケットプレイスの信頼性を執行対象に含めました。
Click-to-Cancel Ruleが無効化されても、FTC Act、ROSCA、州の自動更新法は残っています。解約UXのリスクが消えたわけではありません。
州AG・州プライバシー当局:データフローと契約を問う
州レベルでは、プライバシー執行の規模が大きくなっています。カリフォルニア州AGとDoorDashの和解では、マーケティング協同組織へのデータ提供が問題になり、ベンダー契約のレビューと継続報告が求められました。
テキサス州では、生体情報や位置情報をめぐる大型和解が続いています。また、カリフォルニアのCPPAはサイバーセキュリティ監査、リスク評価、自動意思決定技術(ADMT)に関する規則を確定させ、段階的な適用が始まっています。
SEC:サイバー開示と内部統制の整合性
上場企業では、SECのサイバー開示規則が重要です。2024年の執行事例では、実際に把握していた侵害の事実と、開示文言や開示統制が整合しているかが問われました。セキュリティ部門からLegal、開示委員会へのエスカレーション経路と、その判断の記録が監査対象になっています。
DOJ:Data Security Programと年次独立監査
見落とされやすいのがDOJのDSPです。懸念国から米国人の機微データへアクセスされることを国家安全保障上のリスクとして扱い、ベンダー、雇用、投資、データ仲介(data brokerage)の各取引を規律します。
対象となる取引を行う企業には、暦年ごとの独立監査と、監査報告書の長期保存が求められます。DOJは、広告SDKやトラッキングピクセル経由のデータアクセスも、事実関係によってはdata brokerageに該当し得ると説明しており、EC企業への影響は小さくありません。
CFPB:連邦レベルでは優先度が低下
CFPBは2024年にBNPLやデジタル決済への監督を広げましたが、2025年以降はその多くが後退しました。現時点では連邦CFPBのリスクは相対的に低いものの、州の消費者金融法は引き続き確認が必要です。
代表的な執行事例から読み解く監査の焦点
事例ごとに、当局が求める証拠の種類は異なります。
- Amazon Prime:UXの監査。同意イベント、画面遷移、A/Bテスト
- DoorDash:データフローと契約の監査。sale/shareの分類、ベンダー契約
- SECのサイバー案件:事実認識と開示判断の監査。インシデントの時系列、materialityの判断
- テキサス州の案件:同意とデータライフサイクルの監査。生体情報・位置情報の取り扱い
これらを一つのプライバシーチェックリストで処理するのは不十分です。また、和解条件では制裁金以外の部分、つまり継続的なプログラム、報告義務、経営層へのエスカレーション、再発防止策が重視される傾向があります。
企業が今取り組むべき「証拠化できるコンプライアンス」
最優先で着手すべき統制領域
優先度の高い領域は次のとおりです。
- データインベントリ:デバイスID、広告ID、位置情報、生体情報などをシステム別・ベンダー別に把握し、国外からのリモートアクセスも記録する
- 定期購買・チェックアウト:有料化、更新、解約を実機でテストし、画面録画や同意ログを保存する
- 広告SDK・ピクセルの棚卸し:sale/shareやdata brokerageに該当する可能性をLegalと確認する
- サイバーインシデント判断:materialityとエスカレーションの基準を事前に定義する
- DOJ DSPの適用判定:該当する場合は独立監査の計画と報告書の保存体制を整える
共通コントロール・フレームワークで監査を効率化する
法令ごとに別々の監査を作るより、共通の統制基盤の上に法令固有のテストを追加するほうが効率的です。
- 第一線(プロダクト・エンジニアリング・マーケティング):リリース時に本番UIそのものを統制対象にする
- 第二線(コンプライアンス・プライバシー・法務):「解約」「レビュー」「広告SDK」など、当局が実際に問題にしているテーマ単位でテストする
- 第三線(内部監査):優先領域のサンプル取引を本番ログまで追跡する
SOC 2やISO 27001などの認証は証拠として再利用できます。ただし、それだけで法令上の監査要件を満たすとは限りません。DSPのように要件の明示的なカバーを求める制度もあるため、注意が必要です。
今後の見通し:3年・5年・10年の視点
今後3年は、監査可能性(auditability)の要求が最も速く強まる時期になる可能性があります。カリフォルニア規則の段階的な適用やDSPの定着により、全国的なプライバシー統制の設計に影響が広がると考えられます。
今後5年では、プライバシー監査とAI・パーソナライゼーションの監査が融合する可能性があります。FTCがパーソナライズド・プライシングについて意見募集を始めていることなどから、データが価格やランキング、広告にどう影響したかまで問われる方向が予想されます。
今後10年は、継続的コンプライアンス(continuous compliance)が標準になる可能性があります。ただし、米国の連邦規制は政権や裁判所の判断で振れやすいため、特定の規則を前提にするより、同意管理、データリネージ、アクセス制御、意思決定ログ、証跡保存といった規制横断的な能力へ投資するほうが持続性は高いと考えられます。
まとめ
- 米国eコマース規制は、FTC・州AG・SEC・DOJ・CFPBが並行して動く多極化・断片化の段階にある
- 連邦規則の一部は後退しているが、個別執行・州法・データ安全保障により企業の実務負担は増加傾向にある
- 当局は「ポリシーの有無」ではなく、実際のシステム挙動を再現・証明できるかを重視している
- 最も耐久性の高い対応は、データマッピング、UI証跡、ベンダーガバナンス、意思決定ログ、独立保証を共通基盤として整備することである
今後は、DSPの監査実務の具体化や、AIによる価格決定に対する規制の行方が、深掘りすべき重要なテーマになると考えられます。